Google, LLM sistemlerine yönelik siber saldırılara karşı uyarıyor
Google, işletmelerin büyük dil modellerine erişiminin ele geçirilerek pahalı bulut kaynaklarının kötüye kullanıldığı 'LLMjacking' saldırılarına dikkat çekti.
Google, bugün yaptığı açıklamada, siber saldırganların işletmelerin Büyük Dil Modelleri'ne (LLM) erişimini ele geçirerek, yüksek maliyetli bilişim kaynaklarını ve yapay zeka hizmetlerini kötüye kullandığını duyurdu. Bu saldırı türüne 'LLMjacking' adı veriliyor. Temelde bir kaynak ele geçirme (resource hijacking) biçimi olan LLMjacking, LLM çağının dinamiklerine göre yeniden şekillendi. Saldırganlar, genellikle oltalama (phishing) yöntemleri, kaynak kodu sızıntıları, yanlış yapılandırılmış ortamlar veya açıkta kalan istemci tarafı kodları aracılığıyla API anahtarlarını ele geçiriyor.
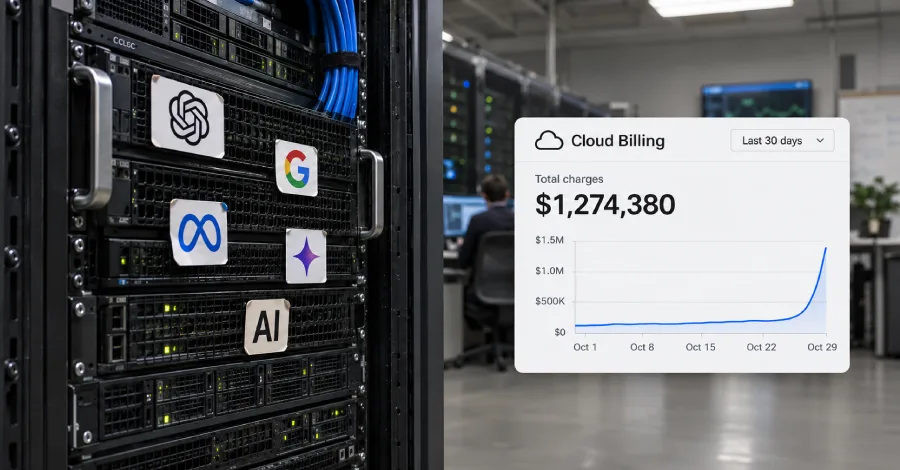
Bu tür saldırılar, şirketlerin bulut faturalarında yüz binlerce dolarlık beklenmedik artışlara yol açabiliyor. Google'ın uyarıları, yapay zeka teknolojilerinin yaygınlaşmasıyla birlikte ortaya çıkan yeni güvenlik açıklarının ve tehditlerin ciddiyetini bir kez daha gözler önüne seriyor. İşletmelerin bu yeni nesil siber tehditlere karşı daha dikkatli olması ve güvenlik protokollerini güncellemesi büyük önem taşıyor.
LLMjacking saldırıları sadece maliyet artışına neden olmakla kalmıyor, aynı zamanda şirket verilerinin gizliliğini ve bütünlüğünü de tehlikeye atabiliyor. Bu durum, yapay zeka tabanlı sistemleri kullanan her ölçekten şirket için ciddi bir risk oluşturuyor. Güvenlik uzmanları, API anahtarlarının korunmasına yönelik daha sıkı önlemler alınması ve çalışanların siber güvenlik farkındalığının artırılması gerektiğini vurguluyor.